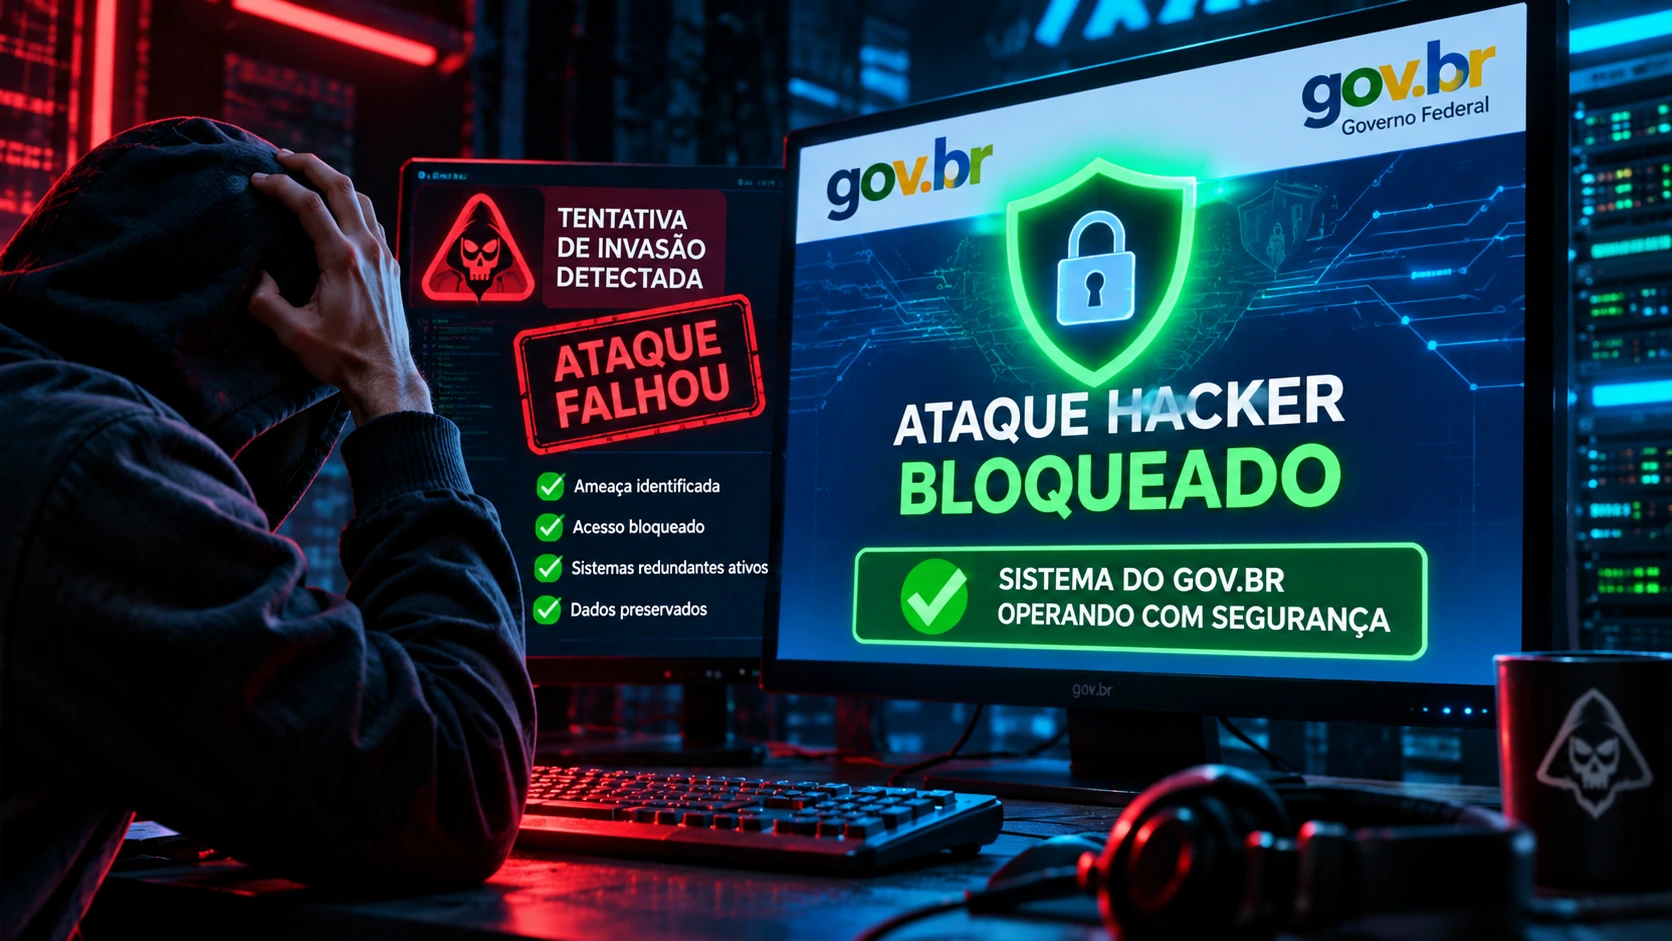
O ataque DDoS ao Gov.br colocou novamente a segurança dos serviços públicos digitais brasileiros no centro do debate. O Serviço Federal de Processamento de Dados, o Serpro, confirmou que sua infraestrutura enfrentou, ao longo do último semestre, os maiores volumes de ataques distribuídos de negação de serviço de sua história.
Entretanto, a estatal afirma que os sistemas permaneceram disponíveis e que não houve comprometimento dos ambientes do Gov.br, invasão de contas ou vazamento de dados.
O episódio ganhou repercussão depois que André Picoli Agatte, diretor de Novos Negócios e Inteligência de TI do Serpro, afirmou durante a II Semana de Inteligência Artificial da estatal que a organização havia enfrentado naquela semana um ataque “sem precedentes” ao Gov.br e às suas estruturas.
Posteriormente, o Serpro esclareceu que a expressão estava relacionada ao volume excepcional de ataques DDoS registrado nos últimos meses.
Essa diferença é importante porque sofrer um ataque não significa necessariamente ter sido invadido.
O Gov.br foi hackeado?
Até o momento, não existe confirmação de que a plataforma Gov.br tenha sido invadida.
Segundo a nota divulgada pelo Serpro, as ofensivas identificadas pertencem à categoria DDoS, sigla para Distributed Denial of Service, ou ataque distribuído de negação de serviço.
Esse tipo de ataque procura sobrecarregar a infraestrutura com um volume muito elevado de solicitações.
Consequentemente, o objetivo principal costuma ser impedir ou dificultar o acesso dos usuários legítimos ao serviço.
Contudo, um DDoS, por si só, não significa que o atacante conseguiu entrar nos bancos de dados ou obter credenciais.
Por isso, a afirmação de que o Gov.br “foi hackeado” seria tecnicamente imprecisa diante das informações disponíveis.
O que o Serpro confirmou?
A posição mais clara veio da nota oficial encaminhada pelo Serpro à imprensa.
Segundo a estatal, sua infraestrutura registrou os maiores volumes de ataques DDoS de sua história durante o último semestre.
Além disso, as equipes de segurança da informação e resposta a incidentes acionaram protocolos de monitoramento, detecção e mitigação.
O Serpro afirmou que essa atuação ocorreu sem impacto sobre a disponibilidade ou integridade dos ambientes do Gov.br.
Portanto, o que está confirmado é:
- houve uma onda recorde de ataques DDoS;
- o Gov.br e a infraestrutura do Serpro estiveram entre os alvos;
- as equipes de segurança realizaram a mitigação;
- não houve interrupção confirmada dos ambientes;
- não existe confirmação de vazamento de dados;
- não há confirmação de contas comprometidas.
Por que a expressão “ataque sem precedentes” causou preocupação?
Porque o Gov.br está no centro de uma enorme quantidade de serviços públicos.
Segundo dados oficiais do Governo Digital atualizados até outubro de 2026, a plataforma possui 179,5 milhões de contas ativas.
Além disso, o acesso Gov.br funciona como identidade digital para milhares de serviços federais, estaduais e municipais.
Uma interrupção relevante poderia afetar, por exemplo:
- Meu INSS;
- Carteira de Trabalho Digital;
- serviços de saúde;
- documentos digitais;
- benefícios;
- assinaturas eletrônicas;
- serviços educacionais;
- sistemas de órgãos públicos.
Assim, mesmo um ataque que não consiga acessar dados pode provocar impacto significativo se conseguir tornar a infraestrutura indisponível.
O que é um ataque DDoS?
Um ataque DDoS utiliza grande quantidade de dispositivos ou servidores para enviar requisições simultâneas contra determinado serviço.
Imagine uma porta preparada para receber cem pessoas.
De repente, dez mil tentam entrar ao mesmo tempo.
Mesmo que nenhuma delas consiga acessar uma área restrita, o volume pode impedir que os usuários legítimos utilizem aquela porta.
No ambiente digital, o princípio é semelhante.
Os criminosos podem utilizar botnets, que são redes de dispositivos comprometidos, para gerar enormes quantidades de tráfego.
Dessa forma, servidores, links de internet e sistemas de proteção precisam absorver ou bloquear esse excesso de requisições.
Ataque DDoS é diferente de invasão?
Sim.
Essa distinção é fundamental.
Um ataque DDoS busca principalmente prejudicar a disponibilidade.
Já uma invasão envolve obtenção de acesso não autorizado a sistemas, contas, servidores ou informações.
Portanto, os impactos podem ser completamente diferentes.
Em uma invasão, criminosos podem tentar:
- roubar dados;
- obter credenciais;
- alterar registros;
- instalar malware;
- manter acesso persistente;
- realizar movimentação lateral.
Já no DDoS, o objetivo predominante é sobrecarregar o serviço.
Consequentemente, ataques DDoS podem ser extremamente graves sem que exista necessariamente vazamento de dados.
Os dados dos usuários do Gov.br vazaram?
Segundo o Serpro, não.
Até a presente apuração, nenhuma das fontes confiáveis consultadas apresentou evidência de vazamento geral da base do Gov.br relacionado a esses ataques.
Além disso, a estatal declarou expressamente que não ocorreu comprometimento dos ambientes da plataforma.
Portanto, não há fundamento para dizer que os dados dos 179 milhões de usuários foram expostos.
Esse número indica o tamanho da base de contas, e não a quantidade de pessoas atingidas pelo ataque.
Por que ataques contra o Gov.br são especialmente preocupantes?
Porque a plataforma funciona como uma espécie de chave digital para serviços públicos.
A conta Gov.br pode centralizar acesso a sistemas de previdência, documentos, trabalho, educação e outros serviços.
Isso aumenta a atratividade do ambiente para criminosos.
Além disso, notícias sobre ataques podem ser aproveitadas em campanhas de phishing.
Um fraudador pode enviar mensagens como:
“Seu Gov.br foi comprometido. Clique aqui para proteger sua conta.”
Ou:
“Após ataque ao sistema, atualize sua senha imediatamente.”
A vítima, preocupada com a notícia verdadeira, pode acabar entrando em uma página falsa.
Por isso, o risco secundário também merece atenção.
É necessário trocar a senha do Gov.br por causa desses ataques?
Com base nas informações oficiais disponíveis, não existe orientação para troca geral de senhas em razão dos ataques DDoS.
Como o Serpro afirma que não houve comprometimento das contas, não há indicação de recadastramento ou redefinição massiva de credenciais.
Entretanto, isso não significa que o usuário deva ignorar medidas de segurança.
O Governo Digital recomenda proteger a conta com senha sigilosa e ativar a verificação em duas etapas.
Como ativar a verificação em duas etapas do Gov.br?
A verificação em duas etapas adiciona uma barreira extra ao acesso.
Nesse modelo, a senha sozinha não basta.
Depois de informar CPF e senha, o usuário precisa fornecer um código gerado no aplicativo Gov.br.
Segundo o Governo Digital, essa medida reduz o risco de acesso indevido mesmo se outra pessoa descobrir a senha.
Atualmente, mais de 66 milhões de pessoas já utilizam esse mecanismo na plataforma.
Portanto, para contas elegíveis, essa é uma das principais recomendações de proteção.
Como evitar golpes que utilizem a notícia do ataque?
Primeiramente, não clique em links recebidos por SMS, WhatsApp ou e-mail alegando necessidade urgente de proteger a conta.
Além disso, não informe senha ou código de segurança a terceiros.
O próprio Governo Digital reforça três cuidados:
- não compartilhar credenciais;
- evitar links suspeitos;
- acompanhar notificações de acessos e alterações na conta.
Outro ponto importante é lembrar que o código da verificação em duas etapas do Gov.br é gerado no próprio aplicativo.
Ele não deve ser entregue a um suposto atendente.
Inteligência artificial está tornando os ataques mais sofisticados?
Esse foi um dos pontos levantados pelo diretor do Serpro durante o evento.
André Picoli Agatte relacionou o aumento da sofisticação das ameaças ao maior uso de inteligência artificial.
Entretanto, não existe informação pública que demonstre que a onda específica de DDoS tenha sido produzida ou coordenada por IA.
Portanto, é importante separar as duas afirmações.
O Serpro enfrenta ataques cada vez mais sofisticados.
Ao mesmo tempo, a empresa reconhece que IA amplia desafios de segurança.
Contudo, não há confirmação de que inteligência artificial tenha sido a causa direta desses ataques DDoS.
Por que o governo precisa investir em resiliência digital?
Porque serviços digitais também se tornaram infraestrutura crítica.
Uma plataforma que atende milhões de pessoas precisa considerar que tentativas de ataque ocorrerão continuamente.
Nesse cenário, segurança não significa acreditar que ninguém tentará atacar.
Significa possuir estrutura suficiente para detectar, absorver, mitigar e recuperar serviços diante das tentativas.
É justamente isso que caracteriza a resiliência digital.
Além disso, sistemas essenciais precisam combinar:
- redundância;
- monitoramento;
- SOC;
- inteligência de ameaças;
- proteção DDoS;
- gestão de vulnerabilidades;
- resposta a incidentes;
- controle de acesso;
- proteção de credenciais.
O que ainda não sabemos sobre os ataques?
Apesar da confirmação do Serpro, ainda faltam informações técnicas relevantes.
A estatal não divulgou publicamente:
- pico de tráfego;
- quantidade exata de ataques;
- duração das ofensivas;
- origem geográfica;
- autoria;
- tamanho das botnets;
- métodos detalhados de mitigação.
Também existe uma diferença temporal que ainda merece esclarecimento.
O diretor falou em um ataque “naquela semana”.
Já a nota institucional descreveu o maior volume de ataques registrado ao longo do último semestre.
Portanto, não sabemos se houve um evento específico excepcional dentro de uma campanha mais ampla ou se a fala se referia ao cenário acumulado.
Conclusão: ataque recorde não significa invasão bem-sucedida
O ataque DDoS ao Gov.br foi real e confirmado.
Além disso, o Serpro afirma ter enfrentado os maiores volumes desse tipo de ofensiva de toda a sua história.
Entretanto, até agora, não existe confirmação de invasão dos ambientes, roubo de credenciais ou vazamento de dados dos usuários.
Essa distinção é fundamental.
Ataque, invasão e vazamento são eventos diferentes.
Uma organização pode sofrer milhões de tentativas de ataque e impedir todas elas.
Da mesma forma, um DDoS pode atingir proporções enormes sem permitir que criminosos entrem nos bancos de dados.
Portanto, o episódio demonstra algo importante sobre cibersegurança: o sucesso da defesa muitas vezes aparece justamente quando o ataque acontece e o cidadão sequer percebe.
Ao mesmo tempo, a dimensão da ofensiva reforça que infraestrutura pública digital exige investimento contínuo em segurança da informação, monitoramento, inteligência e resposta a incidentes.
O Dr. Marco Aurélio Fernandes produz conteúdos sobre cibersegurança, Direito Digital, proteção de dados, inteligência artificial e segurança da informação.
Por Dr. Marco Aurélio Fernandes
Advogado e Formado em Segurança Pública, é Especialista em Perícia Digital Forense e Direito Digital, Marco Aurélio atua como palestrante em Segurança Digital, com foco na prevenção e análise de incidentes cibernéticos, proteção de dados e compliance digital. Criador de conteúdos sobre Direito e tecnologia e autor do livro “Filhos Conectados, Pais Preparados”, dedica-se a traduzir a tecnologia em linguagem jurídica e prática para empresas e profissionais do Direito.
Fontes consultadas
Em nota oficial encaminhada à imprensa, o Serpro confirmou os maiores volumes de ataques DDoS de sua história, mas afirmou que não houve impacto, interrupção ou comprometimento dos ambientes do Gov.br.
A Convergência Digital registrou a declaração inicial de André Picoli Agatte, que classificou o episódio como um ataque “sem precedentes”, antes do esclarecimento posterior da estatal.
O Ministério da Gestão informa que o Gov.br possuía 179,5 milhões de contas ativas até outubro de 2026, demonstrando a dimensão da infraestrutura envolvida.
As orientações oficiais do Governo Digital recomendam verificação em duas etapas, sigilo das credenciais e atenção a links suspeitos para reduzir riscos de comprometimento de contas.
Hashtags: #AtaqueDDoS, #GovBR, #Serpro, #Cibersegurança, #SegurançaDigital, #SegurançaDaInformação, #Phishing, #AutenticaçãoEmDuasEtapas, #InfraestruturaCrítica, #AtaqueCibernético, #MarcoAurélioFernandes, #DireitoDigital
Este conteúdo é informativo e não substitui a orientação jurídica para o seu caso.
Sobre o autor
Dr. Marco Aurélio
Advogado (OAB/SP 553.365), especialista em Perícia Digital Forense, membro da APECOF e autor de "Filhos Conectados, Pais Preparados".
Deixe seu comentário