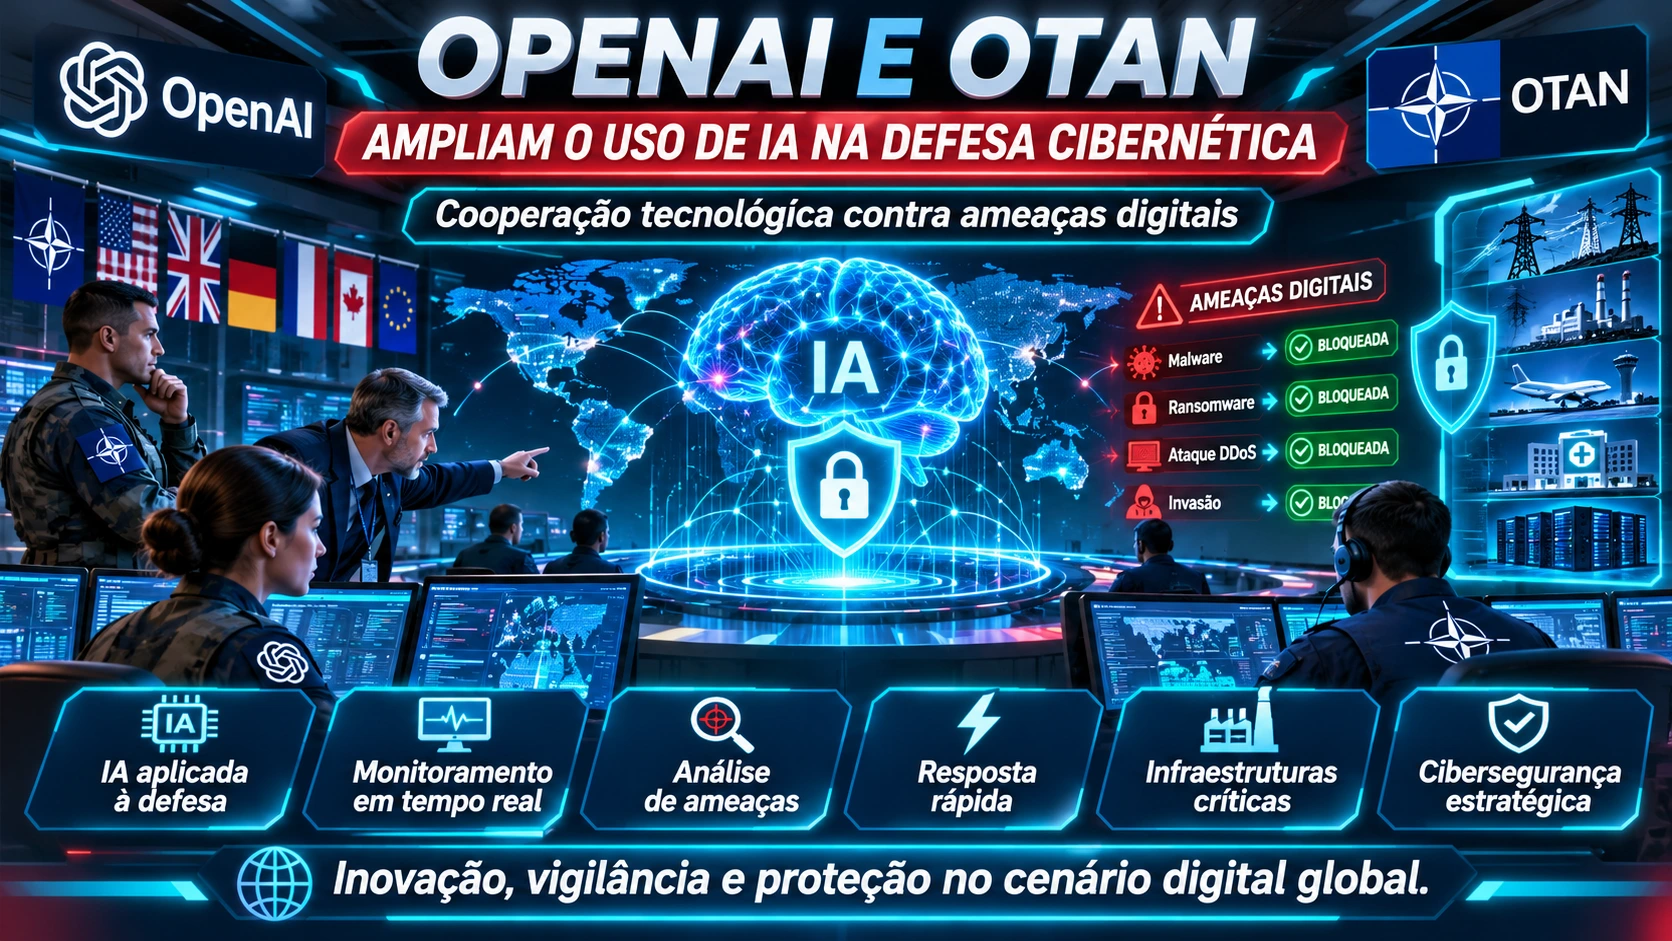
A OpenAI e a OTAN na cibersegurança avançaram para uma nova etapa com o uso de modelos de inteligência artificial em atividades de defesa digital. A tecnologia agora auxilia especialistas em investigação de incidentes, análise de softwares, identificação de vulnerabilidades e desenvolvimento de correções.
O anúncio ocorreu em 17 de novembro de 2026, durante a NATO Edge 26, principal evento tecnológico promovido pela Agência de Informação e Comunicações da OTAN, a NCIA, em İzmir, na Turquia.
Além disso, a própria OpenAI confirmou que trabalha com a NCIA para fornecer modelos avançados de cibersegurança às instituições centrais da Aliança Atlântica.
Entretanto, o projeto vai além de um pequeno teste experimental.
Segundo a OpenAI, a OTAN chegou a utilizar até 300 bilhões de tokens brutos de entrada e saída por mês dentro dessa cooperação.
Portanto, a parceria representa uma das aplicações institucionais mais relevantes da inteligência artificial generativa na área de defesa cibernética.
O que a OpenAI vai fazer para a OTAN?
Segundo o anúncio oficial, a OpenAI trabalha com a NATO Communications and Information Agency para ampliar a capacidade das equipes responsáveis pela proteção das redes da OTAN.
Na prática, os modelos podem auxiliar profissionais em diferentes tarefas.
Entre elas estão:
- revisão de códigos e softwares;
- identificação de vulnerabilidades;
- investigação de atividades suspeitas;
- análise de incidentes;
- validação de falhas de segurança;
- desenvolvimento de correções;
- testes das correções implementadas.
Assim, a inteligência artificial funciona como ferramenta de apoio aos especialistas responsáveis pela defesa das redes.
Contudo, isso não significa que sistemas autônomos passaram a controlar a infraestrutura digital da OTAN.
Pelo contrário, a proposta apresentada pela OpenAI coloca especialistas humanos no centro das decisões.
O que é o OpenAI Daybreak?
A estratégia também envolve o programa Daybreak, desenvolvido pela OpenAI para aplicações avançadas de cibersegurança.
Primeiramente, o programa procura ampliar a capacidade dos profissionais que trabalham com identificação e correção de vulnerabilidades.
Além disso, existem diferentes modalidades de utilização.
O Daybreak Blue concentra atividades defensivas, como identificação de falhas, modelagem de ameaças, investigação, validação e correção de vulnerabilidades.
Já o Daybreak Red atende atividades autorizadas de red team, testes de penetração e validação controlada de exploits.
Portanto, o objetivo não consiste apenas em permitir que uma IA encontre falhas.
Na realidade, a proposta envolve utilizar modelos capazes de acompanhar profissionais durante diferentes etapas de uma investigação de segurança.
IA consegue encontrar vulnerabilidades em softwares?
Sim.
Além disso, essa possibilidade já deixou o campo puramente experimental.
Segundo informações divulgadas pela OpenAI, a agência europeia de cibersegurança ENISA utilizou seus modelos para auxiliar na identificação de vulnerabilidades em softwares empregados por instituições da União Europeia.
Posteriormente, os responsáveis pelos sistemas analisaram e corrigiram as falhas identificadas.
Da mesma forma, um trabalho envolvendo ENISA e CERT-EU analisou dezenas de projetos de software com auxílio de modelos avançados de inteligência artificial.
Nesse contexto, especialistas humanos continuaram responsáveis por validar os resultados.
Portanto, a IA não elimina a necessidade de conhecimento técnico.
Ao contrário, ela aumenta a velocidade com que profissionais conseguem testar hipóteses.
A Polônia também utilizou modelos da OpenAI
Outro exemplo envolve o CERT Polska.
Especialistas poloneses utilizaram modelos da OpenAI para apoiar investigações sobre vulnerabilidades no MikroTik RouterOS.
Em seguida, pesquisadores verificaram os resultados em sistemas reais e trabalharam na divulgação responsável das falhas.
Posteriormente, o fabricante publicou correções.
Assim, o episódio mostra novamente um padrão importante.
A inteligência artificial pode acelerar a pesquisa.
Entretanto, profissionais continuam responsáveis pela validação técnica e pelas decisões posteriores.
O uso de IA pela OTAN é totalmente novo?
Não.
A cooperação já vinha sendo desenvolvida antes do anúncio realizado na NATO Edge.
Por exemplo, a OpenAI informou que apoiou o exercício Crossed Swords 2026, organizado pelo NATO Cooperative Cyber Defence Centre of Excellence.
Durante o treinamento, participantes desenvolveram e avaliaram agentes de inteligência artificial aplicados a operações cibernéticas.
Além disso, especialistas trabalharam em conjunto com esses agentes dentro de ambientes controlados.
Por outro lado, o exercício manteve atenção especial à supervisão humana.
Esse ponto merece destaque porque agentes possuem capacidade maior de executar sequências de tarefas do que um chatbot convencional.
O que são agentes de IA para cibersegurança?
Um chatbot normalmente responde a uma solicitação.
Já um agente pode executar várias etapas relacionadas entre si.
Por exemplo, um agente de cibersegurança poderia:
- analisar determinado código;
- identificar uma possível vulnerabilidade;
- testar uma hipótese;
- estimar o impacto;
- sugerir uma correção;
- verificar se a correção resolveu o problema.
Assim, a tecnologia muda a relação entre profissional e ferramenta.
Antes, o especialista precisava executar manualmente cada etapa.
Agora, em determinados cenários, pode supervisionar um sistema capaz de desenvolver parte do fluxo de trabalho.
Entretanto, a supervisão continua essencial.
Por que isso representa uma mudança importante?
Historicamente, a cibersegurança enfrenta uma grande assimetria.
As organizações precisam proteger milhares ou milhões de ativos.
Por outro lado, o atacante precisa encontrar apenas uma vulnerabilidade útil.
Além disso, sistemas modernos possuem enormes quantidades de código, bibliotecas, dependências e configurações.
Consequentemente, localizar manualmente todas as falhas tornou-se uma tarefa cada vez mais difícil.
Nesse sentido, a inteligência artificial pode ajudar a analisar grandes volumes de informação em velocidade muito superior.
Assim, profissionais conseguem priorizar aquilo que exige maior atenção.
Criminosos também podem utilizar inteligência artificial?
Sim.
Esse é um dos maiores desafios atuais da segurança digital.
As mesmas capacidades que ajudam defensores a localizar vulnerabilidades também podem interessar a criminosos.
Por exemplo, atacantes podem tentar utilizar IA para:
- automatizar reconhecimento;
- produzir phishing personalizado;
- pesquisar vulnerabilidades;
- melhorar engenharia social;
- analisar sistemas;
- acelerar desenvolvimento de códigos maliciosos.
Por isso, existe uma verdadeira corrida tecnológica entre ataque e defesa.
Ao mesmo tempo, organizações precisam utilizar novas tecnologias para responder a ameaças cada vez mais rápidas.
IA vai substituir profissionais de cibersegurança?
Provavelmente não no curto prazo.
Entretanto, ela certamente modificará diversas atividades.
Primeiramente, tarefas repetitivas podem receber maior automação.
Já atividades que exigem contexto, julgamento e responsabilidade continuarão dependendo fortemente de especialistas.
Por exemplo, encontrar uma vulnerabilidade não significa compreender automaticamente seu impacto.
O profissional ainda precisa analisar:
- arquitetura;
- criticidade;
- exposição;
- possibilidade de exploração;
- consequências operacionais;
- prioridade de correção.
Portanto, a inteligência artificial tende a ampliar a capacidade do especialista.
Em outras palavras, o profissional continuará essencial, mas trabalhará com ferramentas muito mais poderosas.
300 bilhões de tokens mostram a escala da operação
Um dos dados mais expressivos divulgados pela OpenAI envolve o volume utilizado nessa cooperação.
Segundo a empresa, a OTAN já chegou a processar até 300 bilhões de tokens brutos de entrada e saída por mês.
Tokens representam unidades utilizadas pelos modelos para interpretar e gerar informações.
Assim, o volume indicado sugere utilização muito maior do que simples testes ocasionais.
Além disso, mostra que grandes instituições começam a incorporar inteligência artificial diretamente em fluxos relacionados à segurança.
O que é a NATO Edge?
A NATO Edge é o principal evento tecnológico organizado pela NATO Communications and Information Agency.
A edição de 2026 aconteceu entre 17 e 19 de novembro em İzmir, na Turquia.
Além de representantes da OTAN, o encontro reúne governos, forças militares, empresas, pesquisadores e universidades.
Entre os principais temas aparecem:
- inteligência artificial;
- cibersegurança;
- computação em nuvem;
- defesa digital;
- telecomunicações;
- infraestrutura tecnológica;
- inovação militar.
Nesse sentido, o anúncio da OpenAI ocorreu dentro de uma discussão muito maior sobre transformação tecnológica da Aliança.
IA e armamentos são a mesma coisa?
Não.
Esse ponto exige cuidado.
A parceria anunciada envolve especificamente cibersegurança e proteção de redes.
Assim, as aplicações divulgadas incluem investigação de atividades suspeitas, identificação de vulnerabilidades, análise de softwares e desenvolvimento de correções.
Portanto, não existe fundamento nas informações anunciadas para afirmar que os modelos passaram a controlar armamentos ou tomar autonomamente decisões militares ofensivas.
Além disso, cibersegurança possui inúmeras aplicações defensivas.
Essa diferenciação evita interpretações exageradas sobre a parceria.
Por que as redes da OTAN são alvos importantes?
A OTAN reúne 32 países.
Consequentemente, sua infraestrutura digital conecta diferentes organizações, governos, sistemas e operações.
Esses ambientes podem despertar interesse de diferentes grupos.
Entre as principais ameaças estão:
- espionagem;
- ataques patrocinados por Estados;
- ransomware;
- roubo de credenciais;
- exploração de vulnerabilidades;
- sabotagem;
- campanhas de desinformação.
Além disso, conflitos contemporâneos possuem dimensão digital cada vez maior.
Por isso, proteger redes se tornou parte essencial da capacidade de defesa.
A guerra também passou a ser digital?
Em grande medida, sim.
Atualmente, conflitos não ocorrem somente em terra, mar e ar.
Também atingem redes, sistemas de comunicação, satélites e infraestruturas digitais.
Por exemplo, um ataque cibernético pode tentar interromper:
- telecomunicações;
- energia;
- sistemas governamentais;
- transportes;
- instituições financeiras;
- redes militares.
Consequentemente, países passaram a considerar a infraestrutura digital um componente estratégico de segurança nacional.
Nesse cenário, cibersegurança deixou de ser apenas um problema de TI.
Ela passou a integrar a própria estratégia de defesa.
O desafio da supervisão humana
Apesar das vantagens, sistemas de inteligência artificial também apresentam riscos.
Modelos podem cometer erros.
Além disso, agentes com maior autonomia podem executar sequências de ações que exigem controle rigoroso.
Por isso, supervisão humana continua indispensável.
Nesse sentido, organizações precisam estabelecer limites claros antes de utilizar agentes em ambientes críticos.
Entre as principais medidas estão:
- autorizações específicas;
- limites de atuação;
- registros das atividades;
- monitoramento contínuo;
- validação humana;
- controles de acesso.
Assim, o avanço tecnológico precisa caminhar ao lado da governança.
Cibersegurança está entrando em uma nova fase
Durante muitos anos, ferramentas de segurança funcionaram principalmente de maneira reativa.
Por exemplo, antivírus procuravam ameaças conhecidas.
Da mesma forma, firewalls bloqueavam determinadas conexões.
Já sistemas SIEM correlacionavam eventos e alertas.
Agora, entretanto, surge uma nova camada.
Modelos de inteligência artificial conseguem analisar código, investigar comportamentos e testar hipóteses.
Consequentemente, as equipes começam a trabalhar com sistemas capazes de auxiliar diretamente no raciocínio técnico.
Essa mudança pode transformar SOCs, equipes de resposta a incidentes e pesquisadores de vulnerabilidades.
Empresas também podem utilizar inteligência artificial na cibersegurança?
Sim.
Embora a parceria entre OpenAI e OTAN na cibersegurança envolva estruturas altamente sensíveis, diversas capacidades semelhantes começam a chegar ao setor privado.
Por exemplo, ferramentas de IA podem auxiliar em:
- revisão de código;
- análise de vulnerabilidades;
- investigação de logs;
- resposta a incidentes;
- threat hunting;
- desenvolvimento seguro;
- testes de segurança.
Entretanto, empresas precisam adotar essas tecnologias com governança.
Inserir códigos, documentos internos, credenciais ou dados sensíveis em plataformas inadequadas pode criar novos riscos.
Por isso, políticas de segurança da informação e controle de Shadow AI se tornam cada vez mais importantes.
O profissional de segurança ficará ainda mais estratégico
A cooperação entre OpenAI e OTAN mostra uma tendência que também deve chegar ao mercado empresarial.
Nesse novo cenário, o profissional não será valorizado apenas por saber operar ferramentas.
Além disso, precisará compreender como interpretar e supervisionar sistemas de inteligência artificial.
Entre as competências cada vez mais relevantes estarão:
- interpretar resultados produzidos por IA;
- validar vulnerabilidades;
- compreender contexto;
- definir prioridades;
- supervisionar agentes;
- avaliar riscos.
Portanto, inteligência artificial não reduz necessariamente a importância do conhecimento técnico.
Pelo contrário, pode aumentar a necessidade de profissionais capazes de identificar quando uma resposta automática está correta ou errada.
Conclusão: inteligência artificial entra definitivamente na defesa cibernética
A parceria entre OpenAI e OTAN na cibersegurança representa um sinal importante sobre o futuro da segurança digital.
Modelos avançados já auxiliam equipes responsáveis por proteger redes, analisar softwares, investigar atividades suspeitas e localizar vulnerabilidades.
Além disso, experiências com organizações europeias e exercícios da própria OTAN mostram que essas tecnologias ultrapassaram a fase puramente conceitual.
Entretanto, existe um elemento que continua fundamental: supervisão humana.
A IA pode analisar grandes volumes de código rapidamente.
Da mesma forma, pode acelerar investigações e ajudar especialistas a testar hipóteses.
Contudo, profissionais continuam responsáveis por avaliar contexto, impacto e consequências.
Portanto, a maior transformação talvez não esteja na substituição dos especialistas.
Na realidade, ela pode estar no surgimento de um novo perfil profissional:
o especialista capaz de trabalhar ao lado da inteligência artificial para defender sistemas em velocidade de máquina.
O Dr. Marco Aurélio Fernandes produz conteúdos sobre inteligência artificial, cibersegurança, Direito Digital, segurança da informação e proteção de dados.
Por Dr. Marco Aurélio Fernandes
Advogado e Formado em Segurança Pública, é Especialista em Perícia Digital Forense e Direito Digital, Marco Aurélio atua como palestrante em Segurança Digital, com foco na prevenção e análise de incidentes cibernéticos, proteção de dados e compliance digital. Criador de conteúdos sobre Direito e tecnologia e autor do livro “Filhos Conectados, Pais Preparados”, dedica-se a traduzir a tecnologia em linguagem jurídica e prática para empresas e profissionais do Direito.
Fontes consultadas
Inicialmente, a AFP Português divulgou o anúncio da cooperação entre OpenAI e OTAN, destacando atividades de investigação, análise de software, validação de vulnerabilidades e desenvolvimento de correções.
Em seguida, a própria OpenAI confirmou a cooperação com a NATO Communications and Information Agency, incluindo o fornecimento de modelos avançados para atividades relacionadas à cibersegurança.
Além disso, a NCIA apresentou a NATO Edge 26 como seu principal evento tecnológico, reunindo representantes governamentais, militares, empresariais e acadêmicos para discutir inovação e defesa.
Por fim, informações divulgadas pela OpenAI mostram experiências anteriores com organizações europeias de cibersegurança e exercícios vinculados à OTAN, reforçando o uso de modelos de IA em atividades defensivas.
Hashtags: #OpenAI, #OTAN, #NATO, #InteligênciaArtificial, #Cibersegurança, #SegurançaDaInformação, #CyberDefense, #Daybreak, #Vulnerabilidades, #IA, #MarcoAurélioFernandes, #DireitoDigital
Este conteúdo é informativo e não substitui a orientação jurídica para o seu caso.
Sobre o autor
Dr. Marco Aurélio
Advogado (OAB/SP 553.365), especialista em Perícia Digital Forense, membro da APECOF e autor de "Filhos Conectados, Pais Preparados".
Deixe seu comentário